اگر کد یک سایت را به هوش مصنوعی بدهیم، چه چیزهایی ممکن است لو برود؟
اصلاً یک کد ساده سایت چه چیزی برای لو رفتن دارد؟
شاید اولین چیزی که به ذهن خیلیها برسد همین باشد. بالاخره کد که رمز گاوصندوق نیست؛ چند خط برنامهنویسی است که قرار است یک صفحه را باز کند، اطلاعاتی را نمایش دهد یا یک درخواست را پردازش کند.
اما واقعاً همینطور است؟
اگر بخشی از کد یک سایت را در اختیار یک هوش مصنوعی قرار بدهیم، آیا واقعاً فقط چند خط کد دیده میشود؟
نه لزوماً.
گاهی داخل همین چند خط میشود سرنخهایی درباره ساختار سایت، نحوه ارتباط بخشهای مختلف، اطلاعات دسترسی، خطاهای برنامهنویسی و حتی بعضی ضعفهای امنیتی پیدا کرد.
حالا سؤال جالبتر اینجاست:
اگر خودمان این چیزها را نبینیم، آیا هوش مصنوعی میتواند آنها را پیدا کند؟
اینجاست که موضوع هوش مصنوعی و هک، از چیزی که در نگاه اول به نظر میرسد جدیتر میشود.
اصلاً از روی کد یک سایت چه چیزی میشود فهمید؟
بگذارید از سادهترین قسمت شروع کنیم.
وقتی یک برنامهنویس کدی را مینویسد، معمولاً فقط به این فکر میکند که برنامه درست کار کند. اما کد در بسیاری از مواقع اطلاعات بیشتری از چیزی که کاربر در صفحه میبیند، در خودش دارد.
مثلاً ممکن است بتوان از روی ساختار یک پروژه فهمید که سایت چطور بخشهای مختلفش را به هم وصل میکند.
اما چرا این موضوع برای امنیت مهم است؟
چون شناختن ساختار یک سیستم میتواند به کسی کمک کند بفهمد چه بخشهایی بیشتر نیاز به بررسی دارند.
ممکن است در کد نام یک سرویس خارجی دیده شود.
ممکن است مسیر یک API مشخص باشد.
ممکن است نوع دیتابیس یا روش احراز هویت قابل تشخیص باشد.
حتی گاهی توضیحاتی که برنامهنویس داخل کد نوشته، اطلاعاتی درباره منطق داخلی سیستم در اختیار خواننده قرار میدهد.
پس کد فقط «کد» نیست.
بعضی وقتها خودش یک نقشه کوچک از سیستم است.
مهمترین سؤال: آیا ممکن است اطلاعات حساس داخل کد باشد؟
بله.
و اتفاقاً این یکی از رایجترین اشتباهاتی است که ممکن است در فرایند توسعه نرمافزار اتفاق بیفتد.
برنامهنویس برای اتصال برنامه به یک سرویس نیاز دارد.
برای دیتابیس، یک سرویس خارجی، یک API یا یک سیستم دیگر، معمولاً اطلاعات دسترسی لازم است.
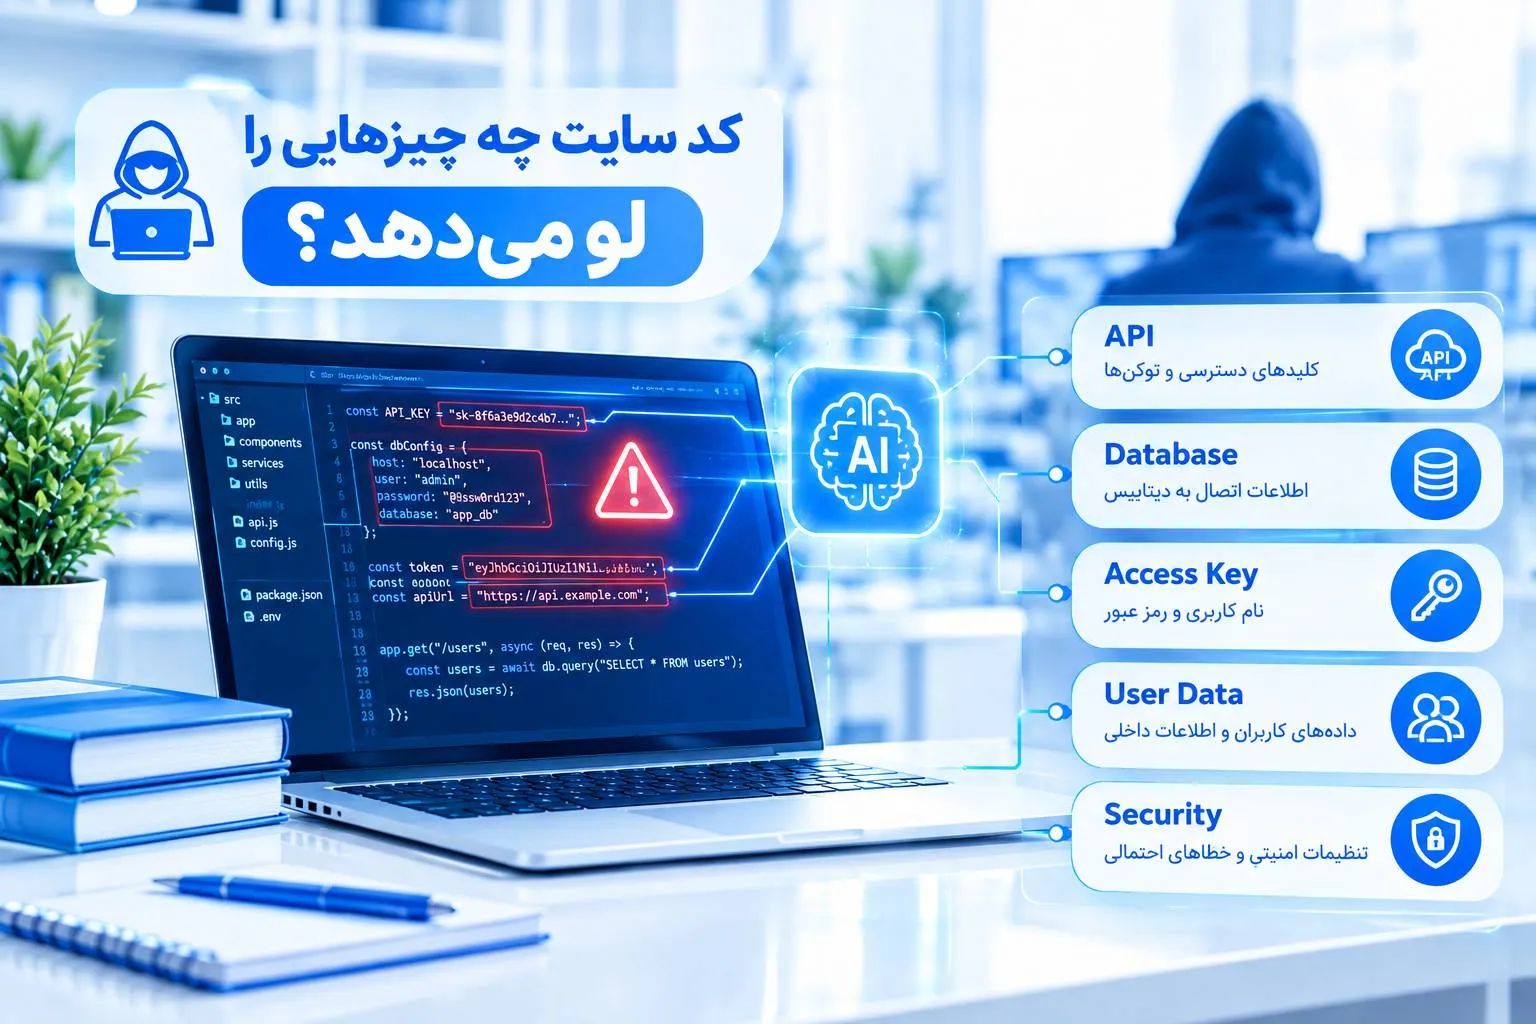
حالا تصور کن این اطلاعات به جای اینکه در یک محل امن نگهداری شوند، اشتباهی داخل فایل کد قرار گرفته باشند.
چه چیزی میشود؟
هر کسی که به آن کد دسترسی پیدا کند، ممکن است بتواند آن اطلاعات را ببیند.
این اطلاعات میتوانند شامل مواردی مثل کلیدهای API، نام کاربری، تنظیمات اتصال یا دادههای پیکربندی باشند.
البته این به معنی آن نیست که هر سایتی که کدش دیده شود، حتماً اطلاعات حساسی لو داده است.
مسئله اینجاست که:
از قبل نمیدانی چه چیزی داخل کد قرار گرفته.
و همین موضوع بررسی امنیتی را مهم میکند.
حالا هوش مصنوعی وسط این ماجرا چه کار میکند؟
اینجا دقیقاً همان بخشی است که داستان جالب میشود.
فرض کن یک فایل کد داری.
خودت چند دقیقه نگاهش میکنی و چیز خاصی نمیبینی.
اما اگر همان کد را به یک هوش مصنوعی بدهی و بپرسی:
«این کد را از نظر اطلاعات حساس بررسی کن؛ چه چیزهایی نباید داخلش باشد؟»
چه اتفاقی میافتد؟
مدل میتواند بخشهای مختلف کد را بررسی کند و موارد مشکوک را برایت مشخص کند.
ممکن است بگوید:
«این بخش شبیه اطلاعات دسترسی است.»
یا:
«اینجا یک مقدار ثابت وجود دارد که بهتر است در متغیر محیطی نگهداری شود.»
یا حتی:
«این قسمت از کد اطلاعاتی درباره ساختار داخلی سیستم نشان میدهد.»
این یعنی هوش مصنوعی فقط کد را نمیخواند.
میتواند کمک کند کد را از زاویه امنیتی ببینی.
مگر هوش مصنوعی برنامهنویس نیست؟ چطور آسیبپذیری پیدا میکند؟
سؤال خوبی است.
خیلیها هنوز هوش مصنوعی را بیشتر به عنوان ابزاری برای نوشتن کد میشناسند.
میگویند:
«کد بهش بده، برات کد مینویسه.»
اما کاربرد AI خیلی گستردهتر از این است.
همان مدلی که میتواند برایت کد تولید کند، میتواند یک قطعه کد موجود را هم بررسی کند.
مثلاً میتوانی بپرسی:
«این بخش چه کاری انجام میدهد؟»
بعد:
«از نظر امنیتی چه مشکلی ممکن است داشته باشد؟»
بعد حتی:
«اگر این مشکل وجود داشته باشد، روش امن اصلاحش چیست؟»
در چنین شرایطی، هوش مصنوعی تبدیل میشود به یک ابزار تحلیل.
و این دقیقاً جایی است که هوش مصنوعی میتواند برای برنامهنویسها و متخصصهای امنیت مفید باشد.
آیا از روی کد میشود فهمید سایت چه نقاط ضعفی دارد؟
همیشه نه.
ولی در بعضی موارد، کد میتواند سرنخهای مهمی بدهد.
برای مثال، فرض کن بخشی از برنامه اطلاعاتی را از کاربر دریافت میکند.
حالا یک متخصص امنیت میخواهد بداند این اطلاعات کجا استفاده میشوند.
آیا اعتبارسنجی میشوند؟
آیا قبل از پردازش، کنترل میشوند؟
آیا مستقیماً وارد یک فرایند حساس میشوند؟
آیا خطاها به شکل مناسبی مدیریت شدهاند؟
این سؤالها مهماند.
چون بسیاری از آسیبپذیریهای نرمافزاری از یک اشتباه خیلی بزرگ شروع نمیشوند.
گاهی یک تصمیم کوچک در کدنویسی، وقتی کنار چند تصمیم دیگر قرار میگیرد، تبدیل به یک مشکل امنیتی میشود.
اینجاست که بررسی کد با کمک AI میتواند ارزشمند باشد.
پس میشود از هوش مصنوعی برای هک هم استفاده کرد؟
بله، اما اینجا باید یک تفاوت مهم را روشن کنیم.
هوش مصنوعی میتواند در یادگیری هک، تحلیل آسیبپذیریها و تست امنیتی مجاز کمک کند.
مثلاً یک متخصص امنیت میتواند از AI برای فهمیدن یک آسیبپذیری، بررسی کد، تحلیل یک خطای امنیتی یا طراحی یک سناریوی تست در محیط آزمایشگاهی استفاده کند.
حتی فردی که در حال یادگیری امنیت است، میتواند درباره یک آسیبپذیری سؤال بپرسد و از هوش مصنوعی بخواهد آن را با زبان ساده توضیح دهد.
اما این با استفاده از AI برای نفوذ بدون اجازه به سیستم دیگران فرق دارد.
این مرز مهم است.
قرار نیست هوش مصنوعی تبدیل به ابزاری برای ورود غیرمجاز به حساب، سرور یا سایت دیگران شود.
اما در یک محیطی که اجازه بررسی آن را داری، AI میتواند یکی از ابزارهای کمکی خیلی مفیدت باشد.
یک سؤال حساستر: اگر کد را به AI بدهیم، خودِ AI چه چیزهایی از آن میفهمد؟
اینجا باید حواسمان جمعتر باشد.
فرض کن کدت هیچ رمز عبوری هم داخلش نداشته باشد.
باز هم ممکن است اطلاعات ارزشمندی در آن وجود داشته باشد.
مثلاً:
ساختار پروژه.
نام بعضی سرویسها.
نحوه ارتباط بخشها.
منطق احراز هویت.
نام endpointها.
روش پردازش اطلاعات.
وابستگیهای نرمافزاری.
یا حتی کامنتهایی که برنامهنویس تصور کردهاند بیاهمیتاند.
یعنی ممکن است خودِ کد، بدون داشتن حتی یک رمز عبور، اطلاعات زیادی درباره سیستم بدهد.
پس قبل از اینکه کد را در اختیار هر ابزار هوش مصنوعی قرار بدهیم، بهتر است یک سؤال ساده از خودمان بپرسیم:
آیا واقعاً لازم است این بخش از کد را ارسال کنم؟
یعنی نباید هیچوقت کد را به هوش مصنوعی بدهیم؟
نه، این نتیجهگیری هم اشتباه است.
خیلی از برنامهنویسها و متخصصهای امنیت از AI برای تحلیل کد استفاده میکنند.
مسئله «دادن یا ندادن» نیست.
مسئله این است که چه چیزی را، با چه روشی و برای چه هدفی در اختیار AI قرار میدهی.
اگر کد عمومی باشد، شرایط یک چیز است.
اگر بخشی از یک پروژه خصوصی باشد، شرایط چیز دیگری است.
اگر در کد اطلاعات حساس وجود داشته باشد، باید قبل از ارسال آن را بررسی و در صورت نیاز حذف یا جایگزین کنی.
حتی یک سؤال ساده مثل این میتواند جلوی یک اشتباه را بگیرد:
«آیا این کد چیزی دارد که نباید فرد دیگری آن را ببیند؟»
هوش مصنوعی کارماتیک در این ماجرا چه نقشی دارد؟
اینجا میرسیم به بخشی که برای کاربران کارماتیک مهمتر است.
اگر قرار باشد از هوش مصنوعی فقط برای پرسیدن سؤالهای معمولی استفاده کنیم، بخش بزرگی از کاربرد آن را نادیده گرفتهایم.
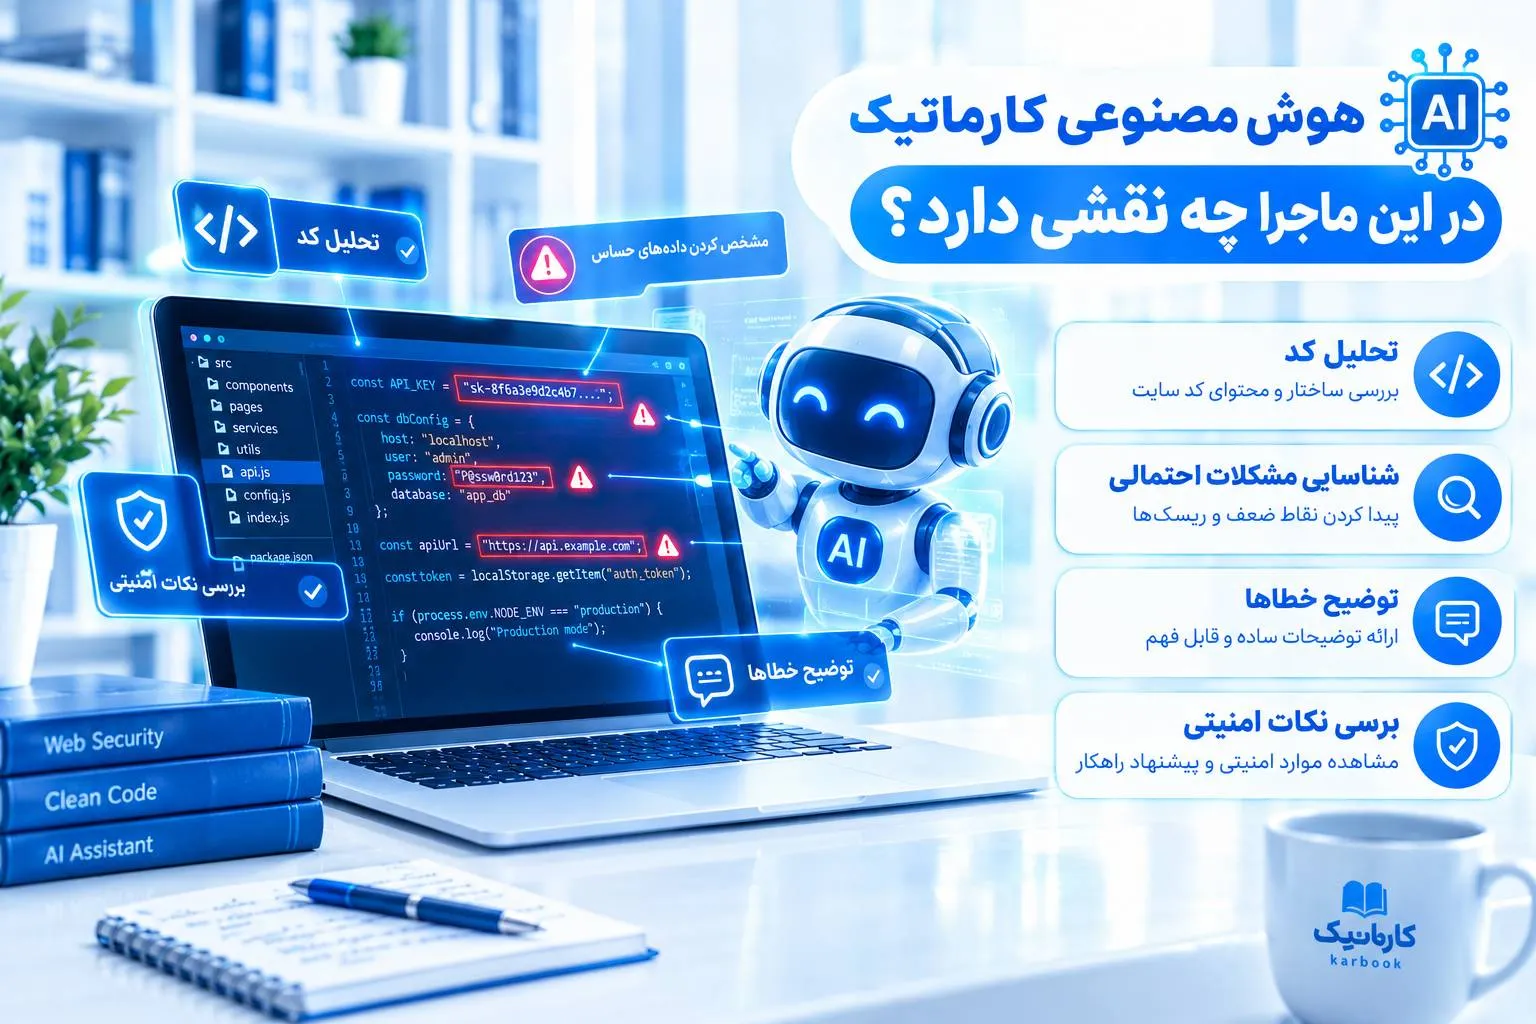
در موضوعات فنی، میتوان از هوش مصنوعی کارماتیک برای توضیح کد، تحلیل ساختار آن، پیدا کردن بخشهایی که نیاز به بررسی دارند و بهتر فهمیدن مفاهیم امنیتی کمک گرفت.
مثلاً میتوانی بخشی از کد را بررسی کنی و سؤال مشخصی درباره آن بپرسی:
«این قسمت دقیقاً چه کاری انجام میدهد؟»
یا:
«این کد از نظر امنیتی چه نکاتی برای بررسی دارد؟»
یا حتی:
«این خطا از چه چیزی میتواند ناشی شده باشد؟»
مزیت این نوع استفاده این است که لازم نیست برای هر سؤال فنی، از اول دنبال جواب بگردی.
سؤال را مطرح میکنی، جواب میگیری و دوباره سؤال بعدی را میپرسی.
یعنی یک گفتوگوی واقعی درباره همان مشکلی که جلویت قرار دارد.
آیا AI واقعاً میتواند یک آسیبپذیری را پیدا کند؟
میتواند کمک کند، اما نباید تصور کنیم هر چیزی که AI گفت، صددرصد درست است.
این نکته خیلی مهم است.
هوش مصنوعی ممکن است یک مشکل واقعی را پیدا کند.
ممکن است هم یک مورد را به اشتباه آسیبپذیری تشخیص دهد.
به همین دلیل، خروجی AI باید بررسی شود.
مثلاً اگر هوش مصنوعی گفت:
«این بخش ممکن است ناامن باشد.»
نباید فوراً نتیجه بگیریم که سایت هک شده یا حتماً قابل نفوذ است.
باید پرسید:
چرا؟
تحت چه شرایطی؟
راه اصلاحش چیست؟
آیا میتوان این مورد را در یک محیط مجاز آزمایش کرد؟
این دقیقاً همان جایی است که دانش انسانی هنوز اهمیت خودش را حفظ میکند.
چرا بعضی برنامهنویسها از AI برای بررسی امنیت کد استفاده میکنند؟
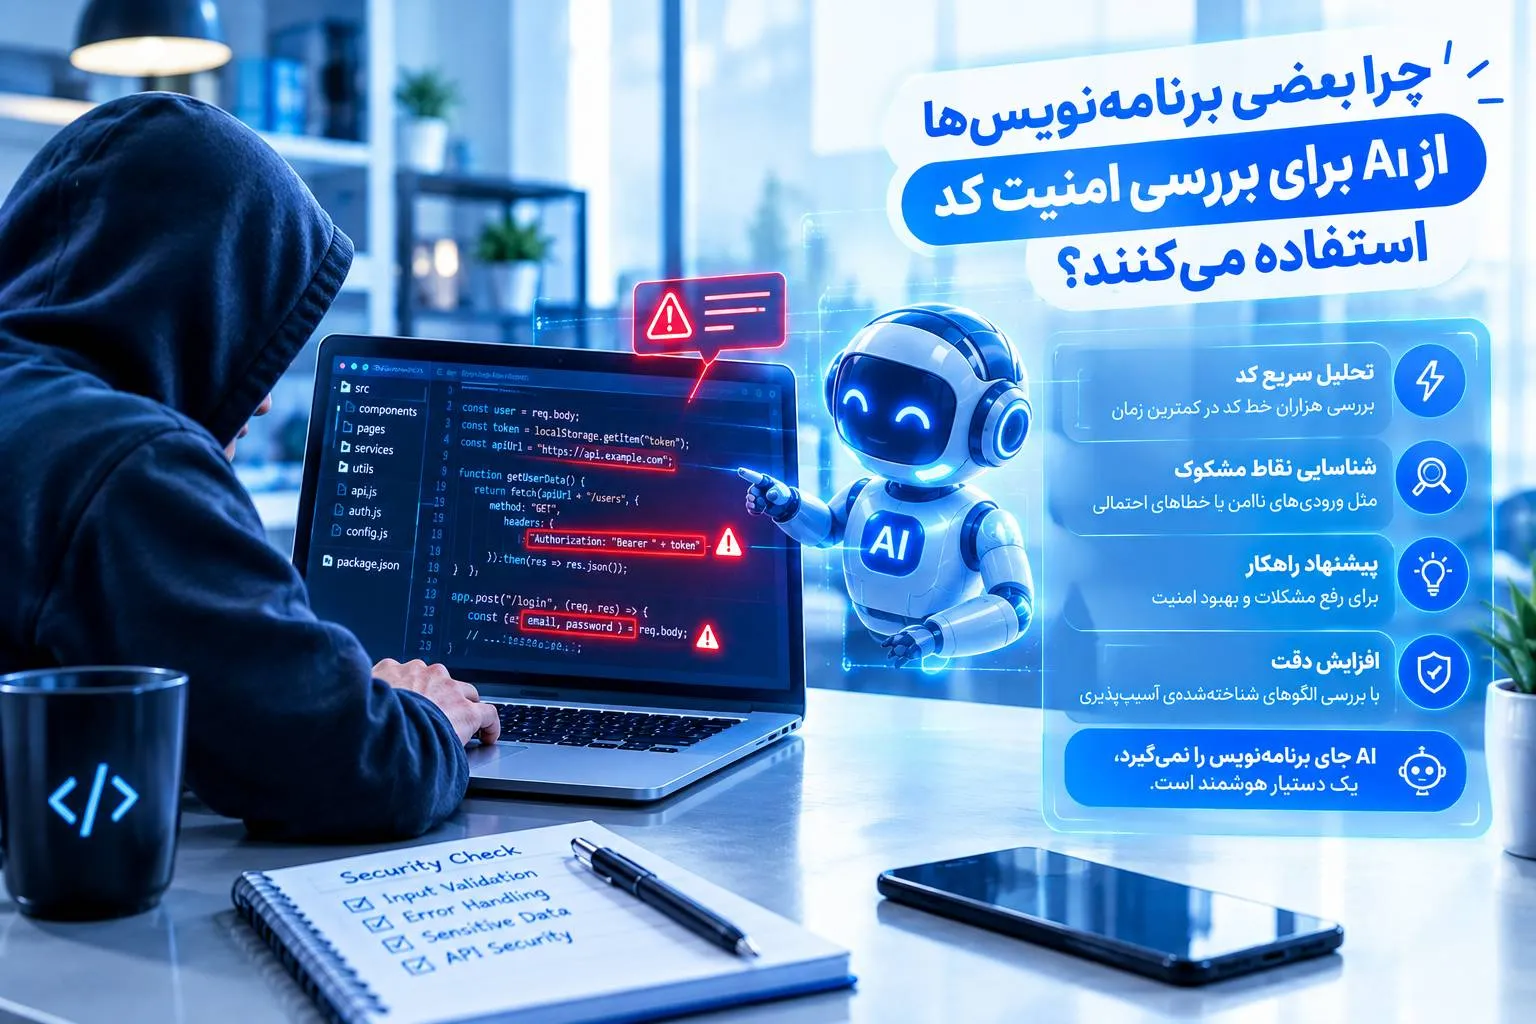
چون پیدا کردن همه مشکلات با چشم انسان کار راحتی نیست.
یک پروژه ممکن است هزاران خط کد داشته باشد.
بعد تصور کن قرار باشد برنامهنویس تکتک این خطوط را از نظر امنیتی بررسی کند.
شدنی است، اما زمان زیادی میگیرد.
AI میتواند به عنوان یک لایه اولیه بررسی وارد عمل شود.
مثلاً بخشهایی را که نیاز به توجه بیشتری دارند، مشخص کند.
بعد متخصص همان قسمتها را دقیقتر بررسی کند.
این روش یعنی:
AI برای پیدا کردن سرنخ، انسان برای قضاوت نهایی.
و این ترکیب میتواند خیلی کاربردیتر از این باشد که بخواهیم همهچیز را فقط به یکی از این دو بسپاریم.
یک مشکل دیگر هم هست؛ اطلاعاتی که خودت حواست به آنها نیست
گاهی خطرناکترین اطلاعات، همان چیزهایی هستند که صاحب پروژه اصلاً حساسشان نمیداند.
مثلاً یک کامنت قدیمی.
یک آدرس داخلی.
یک نام کاربری آزمایشی.
یک کلید قدیمی که دیگر استفاده نمیشود.
یک نام سرویس.
یا بخشی از تنظیمات پروژه.
شاید برای برنامهنویس هیچکدام مهم به نظر نرسد.
اما وقتی این اطلاعات کنار هم قرار میگیرند، تصویر واضحتری از سیستم ایجاد میکنند.
همینجا است که بررسی کد با کمک AI میتواند جالب شود.
چون گاهی چیزی که برای انسان در میان صدها خط کد گم میشود، برای یک مدل زبانی به عنوان یک الگو قابل تشخیص است.
آیا هکرها هم میتوانند از همین قابلیت استفاده کنند؟
این یکی از دلایلی است که هوش مصنوعی در امنیت سایبری اهمیت پیدا کرده است.
فناوریای که برای پیدا کردن ضعفهای یک سیستم توسط متخصص امنیت استفاده میشود، از نظر تئوری میتواند توسط مهاجم هم مورد سوءاستفاده قرار بگیرد.
مثلاً AI میتواند در درک ساختار کد، توضیح خطاها یا تحلیل اطلاعات کمککننده باشد.
اما اینجا دوباره همان مسئله اصلی برمیگردد:
هدف استفاده چیست؟
برای یک متخصص امنیت، هدف میتواند پیدا کردن ضعف قبل از مهاجم باشد.
برای یک مهاجم، ممکن است هدف سوءاستفاده از همان ضعف باشد.
خود AI تصمیم نمیگیرد که این کار اخلاقی یا قانونی است.
این مسئولیت با کسی است که از آن استفاده میکند.
پس بهتر است از AI بترسیم یا از آن استفاده کنیم؟
نه ترسیدن جواب است و نه اعتماد کورکورانه.
بهتر است یاد بگیریم چطور درست از آن استفاده کنیم.
اگر برنامهنویسی، میتوانی برای بررسی کد از آن کمک بگیری.
اگر دانشجوی امنیت هستی، میتوانی برای یادگیری مفاهیم از آن استفاده کنی.
اگر متخصص امنیت هستی، میتوانی برای تحلیل و بررسی اولیه از آن کمک بگیری.
و اگر فقط کنجکاوی که بدانی یک آسیبپذیری چطور به وجود میآید، میتوانی از AI بخواهی آن را با زبان ساده برایت توضیح دهد.
این همان جایی است که ابزارهایی مثل هوش مصنوعی کارماتیک میتوانند کاربرد واقعی خودشان را نشان دهند؛ نه فقط برای جواب دادن به سؤالهای روزمره، بلکه برای همراهی در کارهای فنی و تحلیلی.
قبل از اینکه کدت را به AI بدهی، این سؤال را بپرس
شاید همه این بحثها در نهایت به یک سؤال ساده برگردد:
«آیا چیزی داخل این کد هست که اگر فرد دیگری ببیند، برای من دردسر ایجاد شود؟»
اگر جواب مثبت است، نباید بدون فکر آن را ارسال کرد.
اطلاعات حساس باید شناسایی و تا جای ممکن از نسخهای که برای تحلیل در اختیار AI قرار میگیرد حذف یا جایگزین شوند.
اگر مطمئن نیستی چیزی حساس است یا نه، میتوانی اول درباره همان بخش سؤال بپرسی، بدون اینکه کل پروژه را در اختیار ابزار قرار دهی.
این کار هم امنیت بیشتری دارد و هم باعث میشود کنترل بیشتری روی اطلاعاتت داشته باشی.
در نهایت، هوش مصنوعی یک ذرهبین است
شاید بهترین تشبیه برای AI در این حوزه همین باشد.
هوش مصنوعی قرار نیست معجزه کند.
قرار نیست یکشبه از یک فرد معمولی یک متخصص امنیت بسازد.
اما میتواند مثل یک ذرهبین عمل کند.
چیزی را که ممکن است در بین هزاران خط کد نبینی، بزرگتر کند.
یک خطای احتمالی را نشان دهد.
یک بخش عجیب را توضیح دهد.
یک مفهوم سخت را ساده کند.
یا حتی بگوید:
«صبر کن، این قسمت ارزش یک بررسی دقیقتر را دارد.»
و همین میتواند تفاوت بزرگی ایجاد کند.
هوش مصنوعی کارماتیک هم میتواند در همین مسیر به عنوان یک دستیار برای سؤالهای فنی، تحلیل کد، یادگیری مفاهیم امنیتی و بررسی مشکلات برنامهنویسی مورد استفاده قرار بگیرد.
فقط باید یک نکته را همیشه یادت باشد:
هر کدی که میتوانی برای AI بفرستی، لزوماً کدی نیست که باید برای AI بفرستی.
اول اطلاعاتت را بشناس.
بعد ابزار را انتخاب کن.
و بعد از AI کمک بگیر.
چون گاهی خطر اصلی داخل یک کد پیچیده نیست؛
داخل همان یک خطی است که هیچکس فکر نکرده بود مهم باشد.
سوالات متداول
1. آیا میتوان با هوش مصنوعی کد سایت را از نظر امنیتی بررسی کرد؟
بله. هوش مصنوعی میتواند در تحلیل کد، توضیح بخشهای مشکوک و پیدا کردن برخی مشکلات احتمالی کمک کند؛ با این حال نتیجه نهایی باید توسط فرد متخصص بررسی شود.
2. آیا ممکن است اطلاعات حساس داخل کد سایت وجود داشته باشد؟
بله. بسته به نحوه توسعه پروژه، ممکن است اطلاعاتی مانند کلیدهای API، تنظیمات اتصال یا جزئیات داخلی سیستم به اشتباه در کد قرار گرفته باشند.
3. آیا میتوان از هوش مصنوعی برای هک استفاده کرد؟
هوش مصنوعی میتواند برای یادگیری هک، تحلیل آسیبپذیریها و تست امنیتی در محیطهای مجاز استفاده شود. استفاده از آن برای نفوذ غیرمجاز به سیستمهای دیگران موضوع متفاوتی است.
4. آیا هوش مصنوعی کارماتیک برای برنامهنویسها کاربرد دارد؟
بله. میتوان از هوش مصنوعی کارماتیک برای توضیح کد، تحلیل مسائل فنی، بررسی مشکلات احتمالی و یادگیری مفاهیم برنامهنویسی و امنیت استفاده کرد.
5. آیا هر کدی را میتوانیم به هوش مصنوعی بدهیم؟
بهتر است نه. قبل از ارسال کد باید بررسی شود که اطلاعات محرمانه، کلیدهای دسترسی یا جزئیات خصوصی پروژه داخل آن وجود نداشته باشد.
6. آیا پاسخ هوش مصنوعی درباره یک آسیبپذیری همیشه درست است؟
خیر. AI میتواند در پیدا کردن سرنخهای امنیتی بسیار کمککننده باشد، اما احتمال خطا وجود دارد و یافتههای امنیتی باید توسط انسان بررسی و تأیید شوند.